
Diese Seite beschreibt die Anbindung der Silent AI Appliance an das Identity-Management des Kunden über LDAP. Unterstützt werden Microsoft Active Directory sowie andere LDAP-fähige Verzeichnisse wie beispielsweise Okta.
Nach erfolgreicher Einrichtung können sich Benutzer aus dem angebundenen Verzeichnis mit ihren gewohnten Zugangsdaten an der Silent AI Appliance anmelden.
Voraussetzungen
-
Hostname oder IP-Adresse des Domänencontrollers bzw. LDAP-Servers
-
Technisches Bind-Konto mit zugehörigem Passwort
-
Basis-DN oder Ziel-OU für die Benutzer
-
Netzwerkverbindung von Keycloak zum Server über LDAP oder LDAPS
Anleitung
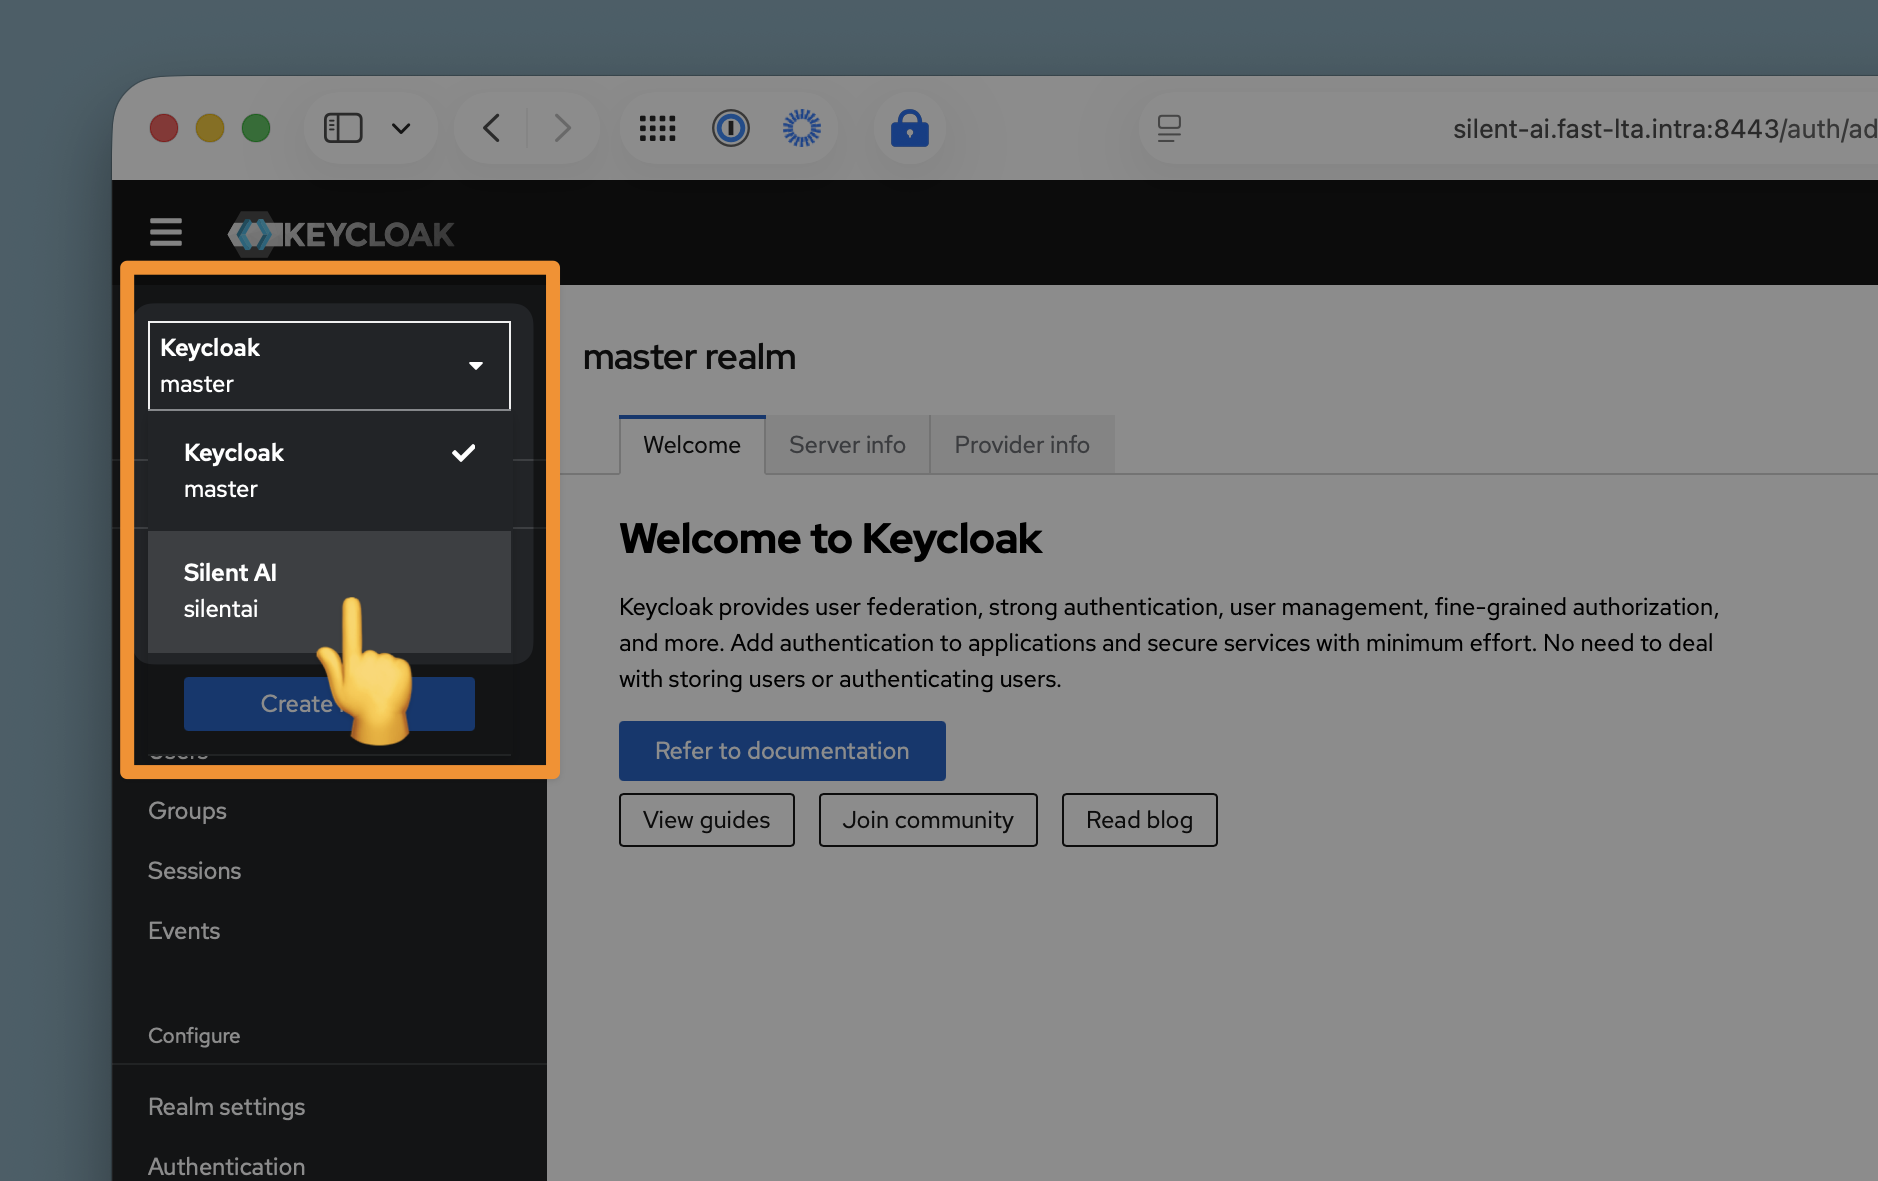
Wechsel in die silentai Realm
Alle Konfigurationsschritte werden im Realm silentai durchgeführt. Nach dem Login befindet sich der Admin zunächst im Realm master – öffnen Sie den Realm-Switcher oben links und wählen Sie silentai aus.
LDAP-Provider anlegen
-
Öffnen Sie
User federation -
Klicken Sie auf
Add provider -
Wählen Sie
ldap -
Setzen Sie
VendoraufActive Directoryfür Active Directory oder aufOtherfür bspw. Okta -
Details zu der Einstellung des LDAP Provider
-
Testen Sie die Verbindung und Authentifizierung
-
Speichern Sie den Provider
-
Führen Sie anschließend einen initialen Benutzersync aus:
-
Öffnen Sie die Provider-Einstellungen
-
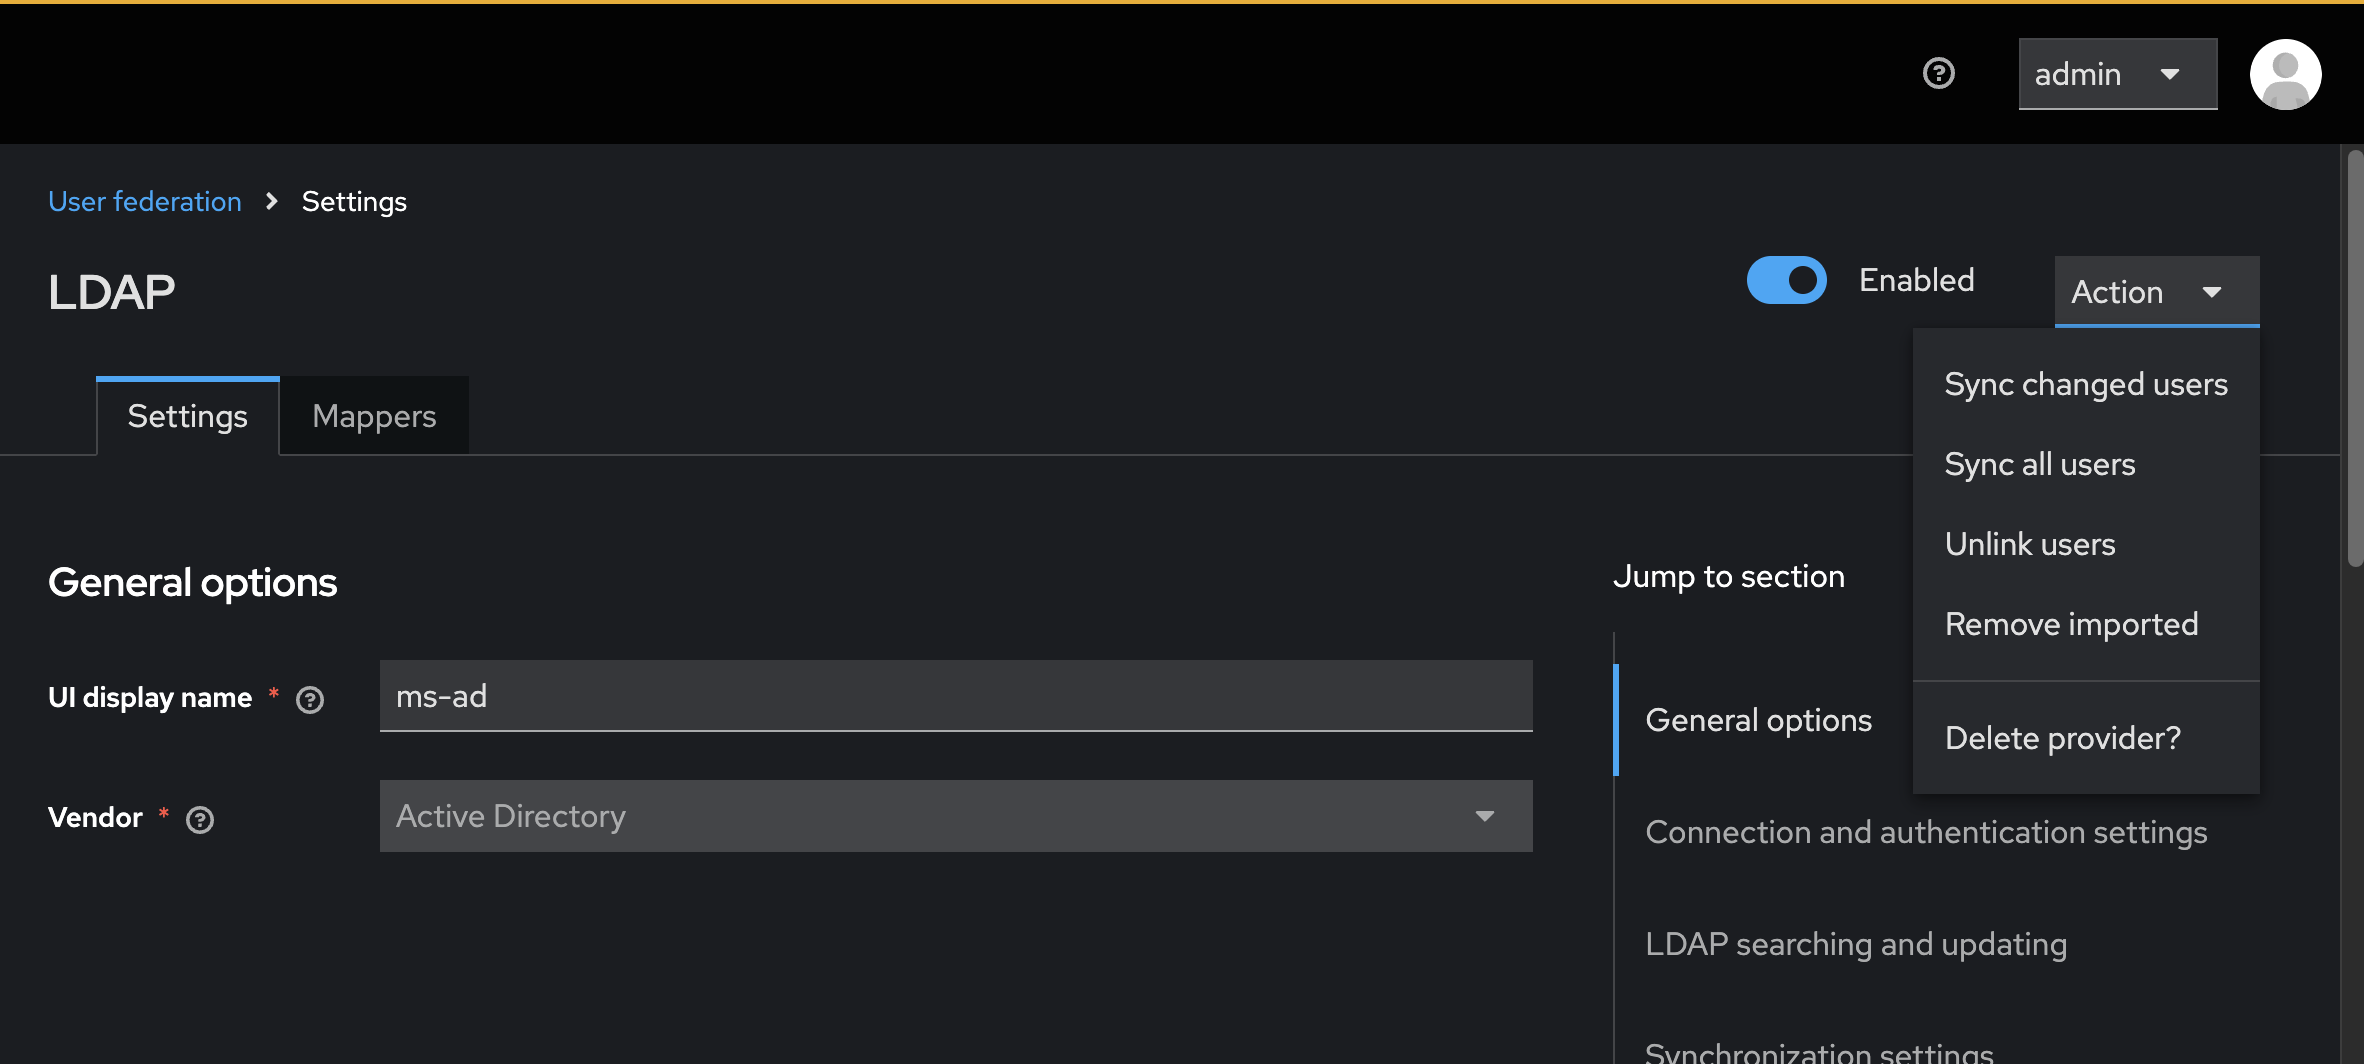
Wählen Sie Action → Sync all users (wie im folgenden Screenshot gezeigt)
-
Nach dem erfolgreichen Sync stehen die importierten Benutzer für die Authentifizierung in Silent AI zur Verfügung.
Die Anmeldung erfolgt anschließend über den konfigurierten Identity Provider.